
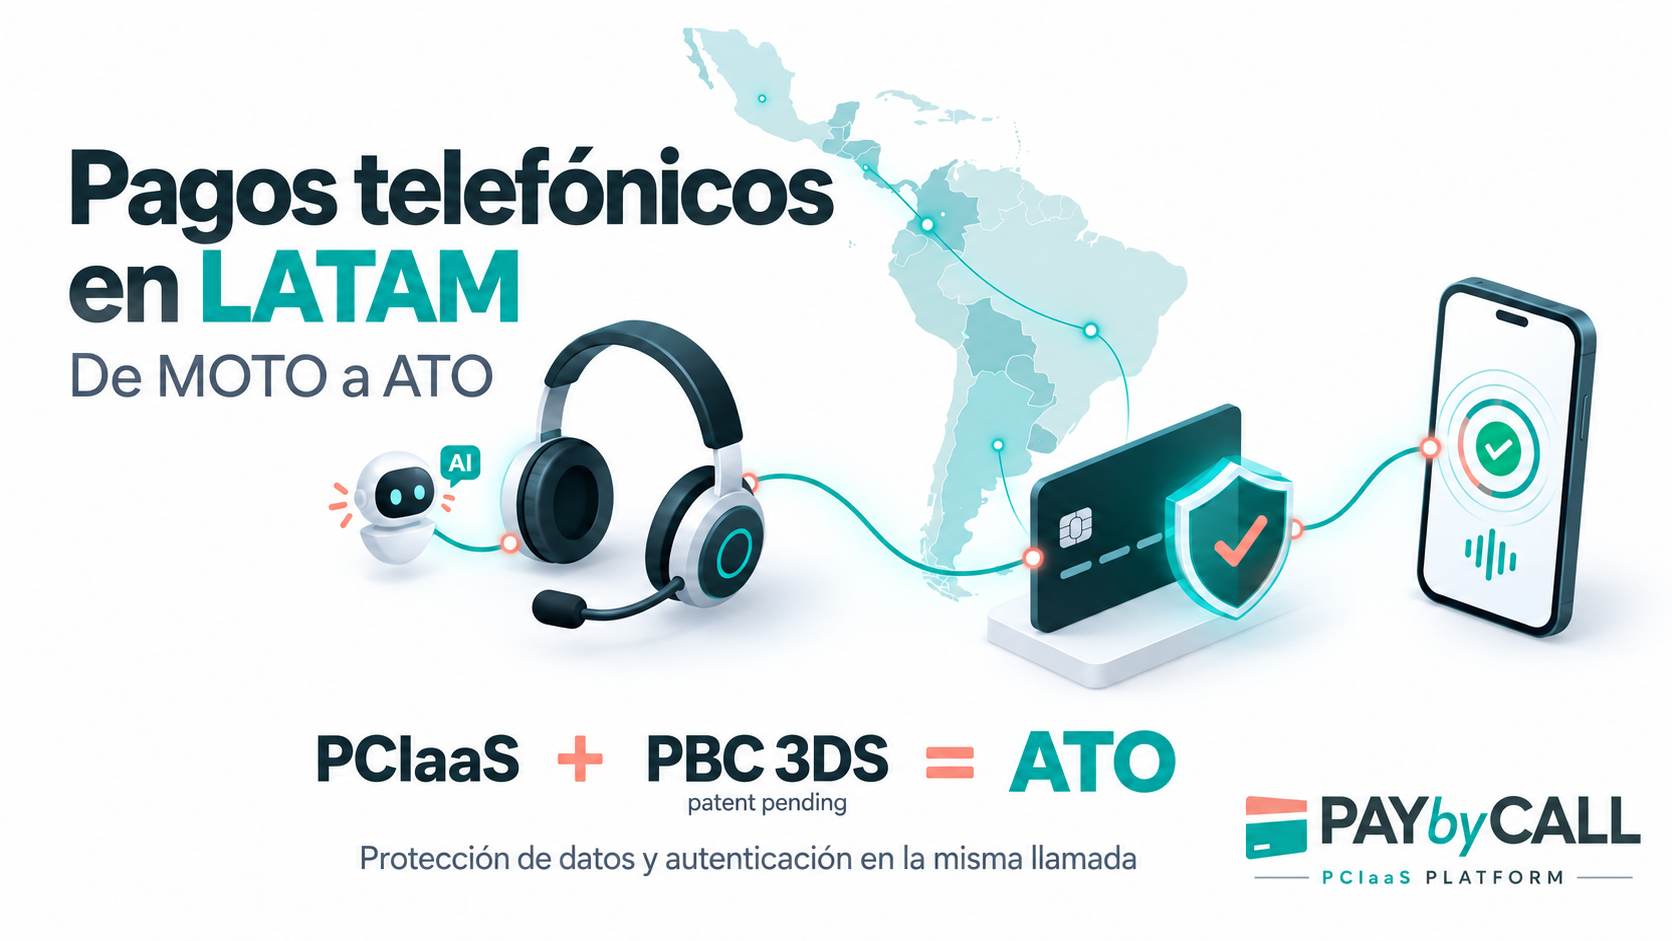
En Brasil, EMV 3-D Secure pasó de ser una opción de cada emisor a convertirse en estándar sectorial.
3 oct 2026 · @PaybyCall
Latinoamérica movió más de 500.000 millones de dólares en comercio electrónico en 2023 y se acerca a los 770.000 millones en 2025. En ese mismo periodo, EMV 3-D Secure pasó de ser una opción de cada emisor a convertirse en estándar sectorial en Brasil. Pero la región sigue sin una cifra pública de cuántos pagos se autentican, y el canal telefónico apenas aparece en las estadísticas.
Este artículo reúne los datos públicos disponibles entre 2023 y 2025 sobre tamaño de mercado, fraude, adopción de 3DS y regulación en los seis grandes mercados de la región. Separa lo que está medido de lo que solo se intuye, y explica por qué los pagos por teléfono (MOTO) son hoy el principal punto ciego de la autenticación en LATAM.
Las cifras clave, en una línea cada una:
- R$ 1,1 billones en compras no presenciales con tarjeta en Brasil en 2025, un 18,3% más que en 2024 (ABECS).
- Agosto de 2024: ABECS publica el Normativo 31, que fija pisos de autenticación 3DS por categoría de comercio; se aplica desde febrero de 2025.
- 5,1 millones de reclamaciones por fraude en comercio por internet en México en 2023, por 7.928 millones de pesos (CONDUSEF).
- Cero series públicas de penetración de 3DS por país, y cero cifras regionales de volumen MOTO.
Un mercado remoto que crece a doble dígito
El comercio electrónico latinoamericano duplicará su tamaño entre 2023 y 2027, según Payments and Commerce Market Intelligence (PCMI): de 507.000 millones de dólares en 2023 a más de un billón en 2027, con una previsión de 769.000 millones para 2025. Brasil concentra en torno al 55% de las ventas online de la región.
| Mercado | E-commerce 2024 (PCMI) | Crecimiento anual previsto 2024–2027 |
|---|---|---|
| Brasil | US$ 346.000 M | 19% |
| México | US$ 97.000 M | 24% |
| Argentina | US$ 33.000 M | 14% |
Las cifras de PCMI incluyen viajes y bienes digitales; las estimaciones que solo miden retail sitúan la región en torno a 190.000–195.000 millones de dólares. Para un comercio, la conclusión es la misma: el pago remoto crece mucho más rápido que el presencial.
La estadística sectorial brasileña confirma esa tendencia con datos de transacciones reales. Las compras no presenciales con tarjeta —internet, apps y billeteras— sumaron unos R$ 830.900 millones en 2023, R$ 979.400 millones en 2024 y R$ 1,1 billones en 2025. Sobre un total de R$ 4,5 billones pagados con tarjeta en 2025, casi uno de cada cuatro reales se gastó ya en remoto.
La tarjeta, sin embargo, pierde cuota dentro del canal online. El crédito representaba el 56% del e-commerce latinoamericano en 2019 y el 42% en 2024. En Brasil, Pix alcanzó el 40% de las compras online en 2024, frente al 44% de la tarjeta de crédito, y PCMI prevé que lo supere en 2027.
Esa competencia es la razón de fondo por la que 3DS importa: cada desafío innecesario o cada rechazo falso empuja al comprador hacia un método alternativo.
El fraude se ha desplazado al canal remoto
La migración a tarjetas con chip a comienzos de los 2000 redujo el fraude presencial en la región y empujó a los defraudadores hacia la tarjeta no presente. México es el país que mejor lo documenta, porque CONDUSEF publica las reclamaciones a la banca por canal.
| Indicador México (CONDUSEF) | Valor |
|---|---|
| Reclamaciones totales por posible fraude, 2023 | 8,1 millones, por 28.546 millones de pesos |
| Peso del fraude cibernético en las reclamaciones | 59% en 2018 → 71% en 2023 |
| Crecimiento de quejas por fraude cibernético, 2023 vs. 2022 | +20,1% |
| Comercio por internet, 2023 | 5,1 millones de reclamaciones, 7.928 millones de pesos |
| Monto reclamado por fraude cibernético que se bonificó, 2023 | 29,3% |
| Compras online con tarjeta autorizadas, 2023 | 7 de cada 10 solicitudes |
Dos lecturas para el comercio. La primera: el comercio electrónico concentra la mayor parte de las reclamaciones, y CONDUSEF lleva años vinculando ese volumen a la falta de autenticación del comprador. La segunda: tres de cada diez intentos de compra online se rechazan, y una parte de esos rechazos son clientes legítimos.
Brasil ofrece otro ángulo. Según los comercios agrupados en el Merchant Risk Council (MRC), la tasa de contracargos en el país se movía en 2024 entre el 0,8% y el 1%, frente a umbrales de las marcas de entre el 1,5% y el 2%. Es un nivel alto en comparación internacional, aunque inferior al que solía citarse para la región.
Para el resto de países no hay series públicas comparables. Las cifras de fraude que publican proveedores de pago describen sus propias carteras y no deben leerse como tasas nacionales.
De EMV 3DS 1.0 a EMV 3DS 2.2: por qué esta vez sí
La primera versión de 3-D Secure tuvo mala acogida en LATAM: redirecciones, contraseñas estáticas y tasas de rechazo que a menudo superaban el 30%. Según Mastercard, más del 85% de sus transacciones 3DS 1.0 en la región procedían de solo tres mercados: México, Brasil y Costa Rica.
EMV 3DS cambia la lógica. El comercio envía al emisor más de 100 datos sobre el dispositivo, el comprador y la operación, frente a unos 15 en la versión anterior. Con esa información el emisor puede autenticar en silencio las operaciones de bajo riesgo y reservar el desafío (OTP, notificación en la app bancaria o biometría) para las dudosas.
El calendario de versiones se cerró justo en el periodo analizado:
| Fecha | Cambio |
|---|---|
| septiembre de 2024 | Visa y Mastercard dejan de aceptar EMV 3DS 2.1; el mínimo pasa a ser 2.2 |
| agosto de 2024 | Visa exige un conjunto mínimo de datos en cada solicitud de autenticación (IP, email, nombre y teléfono) |
| 2023 | EMVCo publica la versión 2.3, con soporte para WebAuthn y passkeys |
| octubre de 2022 | Mastercard retira 3DS 1.0; Visa le sigue |
Los resultados medidos apuntan en la misma dirección, aunque proceden casi siempre de un emisor o comercio concreto:
| Medición | Resultado |
|---|---|
| Visa, promedio global de sus clientes con autenticación | +4% en autorización y −7 puntos básicos de fraude |
| Emisor peruano con Visa Consumer Authentication Service | −30 puntos en tasa de desafío y +6% en éxito de autenticación |
| Banco Inter (Brasil), ago-2022 a ago-2023 | +11 puntos en autorización de compras autenticadas |
| Mastercard, mercado brasileño, feb–ago 2022 | 86% de aprobación con 3DS frente a 80% sin él |
| Microsoft en Brasil, 2022 | 83,4% frente a 63,4% |
La cara menos amable también está documentada. En 2024, los comercios brasileños reportaban al MRC que los emisores no aprobaban más de la mitad de las autenticaciones. 3DS mejora la conversión solo cuando el emisor tiene su motor de riesgo bien calibrado.
Brasil: del 50% voluntario al estándar sectorial
Brasil es el único mercado de la región con una trayectoria de 3DS medible y con una norma que lo estandariza. En septiembre de 2023, en un seminario de ABECS, la estimación del sector era que «prácticamente el 50%» de las compras online se autenticaban con 3DS, frente a cerca del 90% de aprobación que se cita para Francia, donde es obligatorio desde 2005.
El 21 de agosto de 2024, ABECS —la asociación que agrupa a emisores, adquirentes y marcas— publicó el Normativo 31/2024. Es autorregulación sectorial, no una ley, pero sus asociados están obligados a seguirla. Sus piezas principales:
- Alcance. Los comercios que venden en remoto a través de adquirentes brasileños deben soportar EMV 3DS 2.0 o superior y autenticar por encima de un piso de importe fijado para cada grupo de comercios (MCC).
- Plazo. Entró en vigor al publicarse y se aplica de forma efectiva desde el 17 de febrero de 2025.
- Metas para emisores. Conversión de autenticaciones con éxito del 85% en 2024 y del 90% desde 2025; autenticación silenciosa del 30% y del 40%.
- Excepciones. Recurrentes, tarjeta almacenada, operaciones digitadas y listas acordadas entre emisor y comercio pueden solicitar un tratamiento excepcional ante el Fórum de Segurança e Prevenção a Fraudes de ABECS.
En 2025 ABECS publicó una segunda edición del normativo que añade un «Framework de Autenticación» basado en el índice de fraude de cada comercio y en tokens verificados. La autenticación deja así de depender solo del importe y pasa a depender también del riesgo del comercio.
La norma no fue pacífica. El MRC publicó un documento de posición que la consideraba escasa en métricas, elaborada sin consulta a los comercios y con exenciones mal definidas. También estimaba que menos del 40% de los comercios soportaba 3DS y que uno de los cuatro mayores emisores no tenía 3DS2. Ningún comercio consultado por el MRC consideraba alcanzable el plazo de febrero de 2025.
Lo que falta es el resultado. Las metas del 90% y el 40% son objetivos del programa, no mediciones. En las fuentes públicas revisadas, ABECS no ha publicado todavía qué tasas reales alcanzaron los emisores en 2025.
México y el resto de la región: responsabilidad sin mandato
Fuera de Brasil, ningún gran mercado latinoamericano obliga a usar 3DS. Lo que empuja la adopción es quién paga el fraude cuando no hay autenticación.
México es el caso más claro. Desde la reforma de Banxico a las reglas de tarjetas (Circular 13/2018), el emisor debe restituir en dos días hábiles los cargos no reconocidos que no se autenticaron con dos factores. Si el comercio decide aceptar el pago sin autenticación reforzada, el coste del contracargo recae en quien procesa la operación y, en última instancia, en el comercio. La norma no exige 3DS, pero hace muy caro no autenticar. No existe, sin embargo, una serie pública que mida cuánto ha crecido 3DS en México entre 2023 y 2025.
| País | Marco | Señal de adopción 2023–2025 |
|---|---|---|
| México | Reglas Banxico: el cargo no autenticado lo reembolsa el emisor y lo repercute a quien no autenticó | PSP locales ofrecen 3DS2 selectivo o total; sin cifra nacional |
| Chile | Ley 21.234 (2020): limita la responsabilidad del titular y obliga a emisores, operadores y comercios a adoptar medidas de seguridad | Tokenización y 3DS en ascenso según proveedores; sin cifra |
| Argentina | Sin mandato | Bancos activan 3DS en sus apps, sobre todo para compras en comercios extranjeros |
| Colombia | Sin mandato | Disponible en PSP regionales; sin tasa publicada |
| Perú | Sin mandato | Caso público de un emisor que redujo 30 puntos su tasa de desafío |
Un indicador regional de digitalización que a veces se confunde con 3DS es la tokenización: Visa anunció en 2025 que había alcanzado mil millones de tokens en América Latina y el Caribe. Es una tecnología distinta, que protege la credencial pero no autentica al titular, y no debe sumarse a las cifras de adopción de 3DS.
El canal telefónico: el punto ciego de la autenticación
EMV 3DS se diseñó para autenticar compras en una web o una app. Cuando un cliente dicta su tarjeta a un agente o la teclea en un IVR, no hay navegador ni SDK que recoja los datos del dispositivo, y el pago se clasifica como MOTO (Mail Order / Telephone Order). Proteger la captura del número y autenticar al titular son, por tanto, dos controles distintos: el primero reduce el alcance PCI DSS; el segundo es el que desplaza la responsabilidad por fraude.
En Europa, la Autoridad Bancaria Europea considera que los pagos MOTO quedan fuera del ámbito de la autenticación reforzada de PSD2. Ese criterio no se traslada a LATAM. En Brasil, el anexo del Normativo 31 incluye una categoría de comercios identificada como MOTO, con códigos MCC de telemarketing y su propio piso de importe, y a la vez prevé que las operaciones digitadas o iniciadas por el comercio puedan pedir excepción. No hay, por tanto, ni una obligación universal ni una exención universal: cada flujo depende de su MCC, de su indicador de canal y de lo que acepten adquirente, emisor y marca.
En México la consecuencia es más directa. Un pago telefónico que el titular desconoce y que no se autenticó con dos factores se le reembolsa, y el coste vuelve al comercio.
¿Cuánto pesa el canal? No hay ninguna cifra pública de volumen MOTO para un país latinoamericano en 2023–2025. La estadística de compras remotas de ABECS agrega internet, apps y billeteras, y no aísla las ventas telefónicas, por lo que su crecimiento no sirve como indicador de MOTO. La única serie oficial que separa el teléfono es la de CONDUSEF en México, y sus últimos desgloses públicos localizados son anteriores al periodo:
| Dato CONDUSEF sobre «comercio por teléfono» | Valor |
|---|---|
| Origen de las reclamaciones por posible fraude con tarjeta, ene–sep 2017 | 11% teléfono (49% e-commerce, 34% TPV, 3% cajeros) |
| Peso del teléfono en el fraude tradicional, 1.er semestre 2018 | 30% de 1,44 millones de reclamaciones |
Son datos antiguos, pero muestran dos cosas. El teléfono era un canal de fraude relevante y medible cuando el regulador lo desglosaba. Y si CONDUSEF lo sigue clasificando, la cifra actual existe, aunque no se haya encontrado publicada.
Con el e-commerce cada vez más autenticado, el razonamiento económico es sencillo: el fraude busca el canal remoto con menos controles. Hoy ese canal es la llamada.
Del MOTO al ATO: cómo cerrar el hueco telefónico
En mercados donde las reclamaciones por fraude cibernético crecen un 20% anual, como México, y donde el e-commerce se autentica cada vez más, el pago telefónico no puede seguir funcionando como hace veinte años. Cualquier contact center que cobre con tarjeta y mueva un volumen relevante concentra un riesgo elevado: una sola brecha expone miles de tarjetas. Ese canal necesita el mismo estándar que la web: datos de tarjeta protegidos bajo PCI DSS y, cuando el riesgo lo justifique, autenticación del titular.
Proteger el dato sin convertirlo en una inversión
Hasta hace poco, certificar un contact center en PCI DSS suponía salas blancas, hardware dedicado, segmentación de red y una evaluación anual por un auditor cualificado (QSA). Es un coste de inversión elevado que, además, se repite cada año, y que muchas operaciones con volumen considerable posponen precisamente por su precio.
El modelo ha cambiado. Hoy existen plataformas PCIaaS (Compliance as a Service) en la nube: el cliente introduce la tarjeta por el teclado del teléfono, los tonos se enmascaran y el número nunca llega al agente, a la grabación ni a los sistemas del contact center. El alcance de la certificación se reduce al mínimo, la custodia del dato y su responsabilidad pasan al proveedor certificado, y la inversión (CAPEX) se convierte en un coste operativo (OPEX) con precio por transacción, integrado vía API con el PSP, la plataforma de contact center o el BPO que el cliente ya utiliza. Es el enfoque de la tecnológica Pay by Call SL, cuya plataforma PaybyCall, certificada PCI DSS Level 1 y ENS Alta, reside de forma nativa en Google Cloud Platform: resiliente, escalable a cualquier país, operativa en cualquier idioma y moneda, y con despliegues en producción en España, México y Argentina, entre otros mercados.
Autenticar al pagador sin romper la llamada
Proteger el dato no basta cuando el importe o el perfil de riesgo de la operación aconsejan comprobar que quien paga es el titular. El enlace de pago o el código QR funcionan bien cuando el cliente no está al teléfono. Pero cuando el pago surge en mitad de la conversación, sacarlo del canal añade fricción justo en el momento de cerrar la venta.
La alternativa es llevar EMV 3DS dentro de la propia llamada. Soluciones como PBC 3DS, el método de autenticación nativo de Pay by Call (patente en trámite), autentican al pagador sin abandonar el canal de voz, tanto con un agente humano como con un agente de IA. PBC 3DS está diseñado para operar dentro de los marcos de autenticación que establecen las marcas, de forma agnóstica para Visa y Mastercard. Su objetivo es que un pago telefónico ofrezca las mismas garantías de identidad para aplicar en liability shift que una compra online autenticada.
PCIaaS protege los datos de la tarjeta en el contact center y PBC 3DS autentica al propietario de la tarjeta. La suma de ambas da lugar al ATO (Authenticated Telephone Order), que transforma el MOTO tradicional, inseguro, en un pedido telefónico seguro.
ATO = PCIaaS + PBC 3DS
Qué hacer ahora
- Medir por canal. Separar los pagos telefónicos de los web y app con el indicador de canal correcto, y vincular en cada uno autenticación, autorización, fraude confirmado y contracargos. Sin ese desglose no es posible saber si la llamada está absorbiendo el fraude que sale del e-commerce.
- Sacar la tarjeta del contact center. Evaluar si el coste anual de mantener PCI DSS en sistemas propios compensa frente a un modelo PCIaaS de pago por uso.
- Autenticar por riesgo. Definir qué llamadas requieren autenticación del titular (por importe, MCC o perfil de riesgo) y confirmar con el adquirente el tratamiento de responsabilidad que obtendrán.
- En Brasil, revisar MCC y excepciones. Comprobar en qué grupo del anexo del Normativo 31 está la operación, qué piso le aplica y si el adquirente ha tramitado alguna excepción ante ABECS.
- Exigir datos a la industria. Redes, adquirentes y asociaciones deberían publicar indicadores con denominador claro: pagos elegibles enviados a 3DS, tasa de desafío y abandono, aprobación del emisor y fraude por canal y país.
La urgencia aumenta con la llegada de los agentes de IA al contact center. Cuando un asistente de voz puede resolver una consulta y cerrar una venta en la misma llamada, el pago tiene que poder hacerse ahí mismo, sin enlaces ni códigos QR, con el dato protegido y el titular autenticado. Esa combinación de PCIaaS y autenticación nativa en la voz sienta las bases del Secure Agentic Voice Commerce, que en Latinoamérica ya no es un escenario futuro sino una necesidad presente.
Preguntas frecuentes
¿Es obligatorio 3D Secure en Latinoamérica? No con carácter general. Brasil es la excepción: el Normativo 31 de ABECS, una norma de autorregulación sectorial, exige EMV 3DS 2.0 o superior por encima de pisos de importe por categoría de comercio desde el 17 de febrero de 2025. En México, Chile, Colombia, Argentina y Perú no hay mandato; la adopción la impulsa quién asume el fraude cuando no se autentica.
¿Qué diferencia hay entre PCI DSS y 3D Secure? PCI DSS protege los datos de la tarjeta: cómo se capturan, transmiten y custodian. 3D Secure autentica al titular: comprueba que quien paga es el propietario de la tarjeta. Son controles complementarios y ninguno sustituye al otro.
¿Se puede autenticar con EMV 3DS un pago telefónico? EMV 3DS se diseñó para compras en web y app. Soluciones nativas en voz como PBC 3DS realizan la autenticación dentro de la propia llamada, sin enlaces ni QR. El tratamiento concreto de cada operación depende de las reglas de la marca, el adquirente y el emisor.
¿Qué es ATO (Authenticated Telephone Order)? Es la evolución del MOTO tradicional hacia un pago telefónico seguro. PCIaaS protege los datos de la tarjeta en el contact center y PBC 3DS autentica al propietario de la tarjeta: ATO = PCIaaS + PBC 3DS.
¿Qué es PCIaaS y cómo cambia el coste de cumplimiento? PCIaaS (Compliance as a Service) traslada el cumplimiento PCI DSS a una plataforma certificada en la nube. El contact center deja de invertir en salas blancas y hardware dedicado, reduce al mínimo el alcance de su certificación y paga por transacción: el CAPEX se convierte en OPEX.
¿Funciona con agentes de IA? Sí. La captura segura y la autenticación nativa en voz sirven tanto para agentes humanos como para IVR y agentes de IA conversacional. Es la base del Secure Agentic Voice Commerce.
¿Hay datos públicos sobre el volumen de pagos MOTO en LATAM? No para 2023–2025. La única serie oficial que separa el canal telefónico es la de CONDUSEF en México, y sus últimos desgloses públicos localizados son de 2017 y 2018.
Fuentes
Las cifras de proveedores y de seminarios sectoriales describen carteras concretas y no son tasas nacionales. La ausencia de una serie pública no implica que no existan datos privados.
- ABECS – Balance 2025: R$ 4,5 billones con tarjeta y R$ 1,1 billones en remoto
- ABECS – Balance del sector 2025 (PDF)
- ABECS – 3DS 2.0 y Normativo 31/2024
- ABECS – Texto del Normativo 31 (PDF)
- ABECS – Retrospectiva 2025 (2ª edición del Normativo 31)
- Panorama ABECS – Seminario 3DS 2023
- Panorama ABECS – Seminario 3DS 2022
- Merchant Risk Council – Posición sobre el Normativo 31
- CONDUSEF – Fraudes cibernéticos y tradicionales, 4º trimestre 2023 (PDF)
- CONDUSEF – Comercio electrónico, 1.er semestre 2024
- CONDUSEF – Reclamaciones por fraude con tarjeta, 2017
- CONDUSEF – Portal de fraudes financieros, 2018
- Banco de México – Reglas de operaciones con tarjetas, consulta 2018
- BCN – Ley 21.234 (Chile)
- Visa – 3D Secure y caso de emisor peruano
- Mastercard – Fin de EMV 3DS 2.1
- Entersekt – The state of 3D Secure in Latin America
- PCMI – Latin America E-Commerce Blueprint
- PCMI – Métodos de pago en LATAM
- PCMI – Mercado de e-commerce en Brasil
- PCMI – Mercado de e-commerce en México
- Pomelo – Pagos digitales en América Latina (Argentina y Chile)