
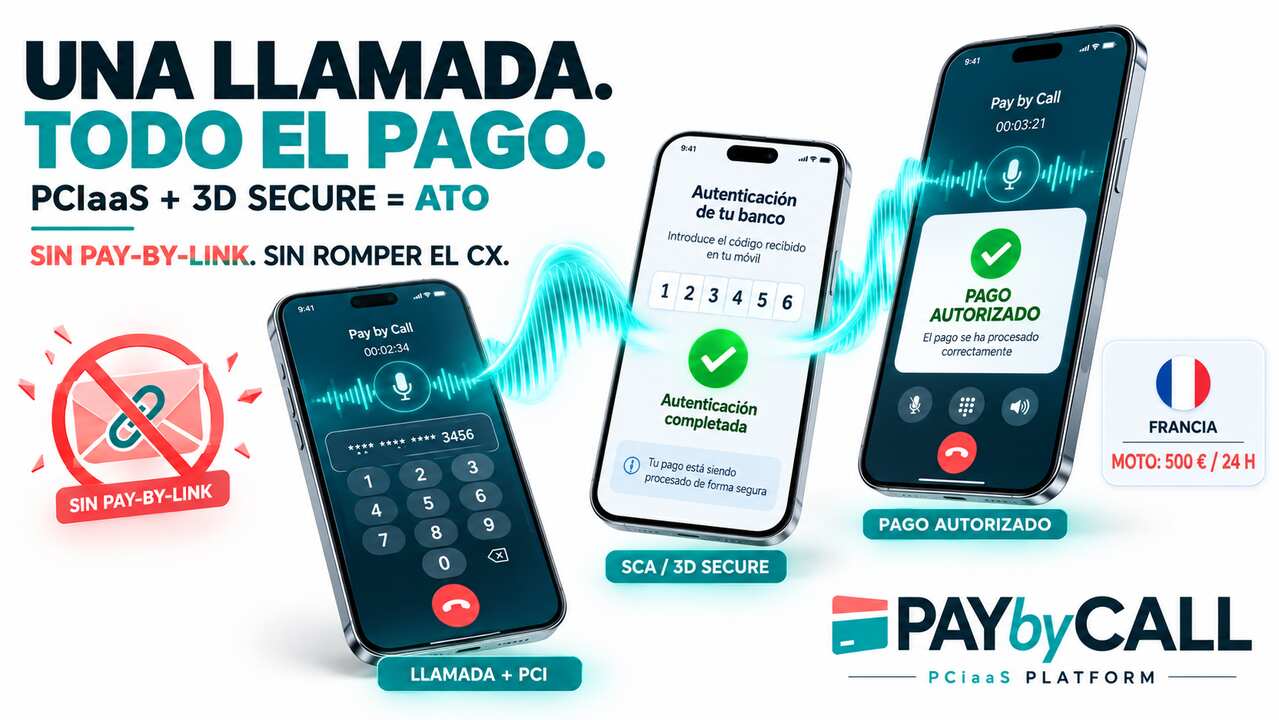
Proteger los datos de la tarjeta no significa autenticar a su titular
Muchas empresas creen que, si su sistema de pago telefónico cumple PCI DSS, el pago ya está completamente protegido.
Pero están confundiendo dos problemas diferentes:
- PCI DSS protege los datos de la tarjeta.
- SCA y EMV 3-D Secure autentican al titular que intenta utilizarla.
Una empresa puede disponer de un entorno de pago telefónico perfectamente alineado con PCI DSS, evitar que el agente vea o escuche los datos sensibles y mantener la grabación fuera del alcance PCI. Sin embargo, el pago puede seguir procesándose como una operación MOTO no autenticada.
En ese escenario, la empresa ha protegido correctamente los datos de la tarjeta, pero no ha demostrado que quien está realizando el pago sea realmente su titular y por lo tanto expuesto a los chargebacks.
Ese es uno de los principales errores conceptuales que todavía existen en los pagos telefónicos.
PCI DSS y SCA responden a preguntas diferentes
PCI DSS responde esencialmente a esta pregunta:
¿Cómo se capturan, transmiten, procesan y almacenan los datos de la tarjeta?
La autenticación SCA mediante EMV 3-D Secure responde a otra muy distinta:
¿Es la persona que está utilizando la tarjeta quien está autorizada para hacerlo?
Un sistema PCI DSS puede reducir drásticamente el riesgo de exposición de los datos mediante mecanismos como:
- introducción de la tarjeta mediante el teclado telefónico;
- enmascaramiento DTMF;
- desensibilización de tonos;
- IVR de pago seguro;
- exclusión del agente, la grabación y el escritorio del contact center;
- transmisión directa de los datos al entorno de pago.
Todo ello es fundamental.
Pero ninguna de estas medidas acredita por sí sola la identidad del titular.
Por tanto:
PCI DSS no equivale a SCA. Proteger la tarjeta no equivale a autenticar a su titular.
¿Qué es un pago MOTO?
MOTO significa Mail Order / Telephone Order.
En el canal telefónico describe tradicionalmente aquellas operaciones en las que el cliente comunica los datos de su tarjeta durante una llamada, ya sea verbalmente, mediante el teclado del teléfono o a través de un IVR.
El modelo MOTO continúa siendo importante en sectores como:
- seguros;
- aerolíneas;
- hoteles;
- agencias de viajes;
- alquiler de vehículos;
- transporte ferroviario y marítimo;
- utilities;
- telecomunicaciones;
- sanidad;
- administraciones públicas;
- organizaciones sociales;
- recobro;
- servicios financieros;
- BPO y contact centers.
El problema no es que el cliente utilice el teléfono.
El problema es que el modelo MOTO tradicional nació cuando la autenticación fuerte y en tiempo real del titular todavía no formaba parte habitual del proceso de pago.
El comercio electrónico evolucionó hacia SCA y EMV 3-D Secure. El pago telefónico, en cambio, ha permanecido durante años en un modelo en el que se dispone de los datos de la tarjeta, pero normalmente no existe una autenticación equivalente del titular.
PCI DSS no elimina los chargebacks de un MOTO
Cumplir PCI DSS no convierte automáticamente un MOTO en una transacción autenticada ni proporciona por sí mismo el liability shift asociado a determinados flujos autenticados mediante 3-D Secure.
En una transacción MOTO tradicional:
- el comercio presenta los datos de la tarjeta;
- el emisor autoriza o rechaza la operación;
- pero el titular no ha sido autenticado mediante un proceso SCA dirigido por su entidad emisora.
Si posteriormente el titular afirma que no realizó o no autorizó la operación, el comercio puede continuar expuesto a una reclamación y a un posible chargeback.
El cumplimiento PCI DSS puede demostrar que los datos se capturaron y trataron dentro de un entorno seguro. Pero no demuestra necesariamente que el titular legítimo autorizara aquella compra concreta.
Por eso una empresa puede tener:
- una arquitectura PCI DSS sólida;
- un agente completamente aislado de los datos;
- una grabación sin información sensible;
- y, aun así, seguir soportando el riesgo económico de fraude y determinados chargebacks de una operación MOTO no autenticada.
En los flujos autenticados mediante EMV 3-D Secure puede producirse un liability shift, de acuerdo con las reglas de los esquemas de tarjetas, los indicadores transmitidos y la implementación del emisor, adquirente y PSP.
Esto no significa que 3-D Secure elimine todas las reclamaciones. Los litigios comerciales, la falta de prestación del servicio o las devoluciones siguen existiendo. Pero sí modifica de manera muy significativa la posición del comercio ante una reclamación por fraude o uso no autorizado.
De MOTO a ATO: Authenticated Telephone Order
En Pay by Call proponemos el concepto ATO — Authenticated Telephone Order para describir una nueva categoría funcional:
Un pago iniciado y completado dentro de una interacción telefónica en el que los datos de la tarjeta se capturan de forma segura y el titular es autenticado mediante SCA/EMV 3-D Secure antes de la autorización.
La evolución puede resumirse así:
MOTO tradicional
- El cliente paga por teléfono.
- Los datos pueden estar protegidos mediante PCI DSS.
- El agente puede quedar aislado de la información.
- Pero normalmente no existe autenticación fuerte del titular.
- El comercio continúa expuesto al riesgo de fraude y chargeback.
ATO
- El cliente continúa pagando durante la llamada.
- Los datos se capturan dentro de un entorno PCI DSS.
- El titular completa la autenticación solicitada por su banco.
- El resultado de 3-D Secure se relaciona con la operación y con la llamada activa.
- El pago continúa hacia autorización.
- Todo el proceso se completa sin obligar al cliente a abandonar el canal telefónico.
ATO es una denominación propuesta por Pay by Call. No constituye actualmente una categoría oficial definida por EMVCo, la EBA, Visa, Mastercard, la Banque de France o el OSMP.
Sin embargo, permite distinguir claramente dos experiencias que ya no deberían considerarse equivalentes:
MOTO: pago telefónico no autenticado.
ATO: pago telefónico autenticado.
El teléfono puede ser el canal de captura sin determinar el modelo de autenticación
Otro error habitual consiste en asumir que, si la tarjeta se introduce durante una llamada, toda la transacción debe tratarse necesariamente como un MOTO tradicional sin 3-D Secure.
Pero conviene separar dos conceptos:
- el canal comercial y de captura de datos;
- el mecanismo utilizado para autenticar al pagador.
La conversación y la introducción de los datos pueden producirse dentro del canal de voz, mientras que la operación es autenticada mediante EMV 3-D Secure antes de enviarse a autorización.
El teléfono es el canal elegido por el cliente para relacionarse con la empresa. No debería convertirse en una limitación técnica que impida autenticar el pago.
El problema del Pay-by-Link: es seguro, pero rompe la experiencia
El Pay-by-Link puede ser una herramienta perfectamente válida y segura.
El agente envía un enlace por SMS, correo electrónico o mensajería. El cliente abre el enlace, accede a una página web, introduce sus datos y completa, si corresponde, la autenticación 3-D Secure.
La dificultad no está necesariamente en su seguridad.
La dificultad está en el cambio de canal.
El cliente ha llamado porque quiere resolver una operación por teléfono. Sin embargo, en el momento más sensible —el pago— la empresa le pide que:
- interrumpa su atención a la conversación;
- localice un SMS o correo;
- compruebe que el enlace es legítimo;
- abra un navegador;
- entienda una nueva interfaz;
- introduzca los datos;
- complete la autenticación;
- regrese posteriormente a la llamada.
Cada cambio adicional introduce una oportunidad de error, desconfianza o abandono.
El ejemplo de la cafetería y el parquímetro
Imagine que entra en una cafetería, pide un café y, cuando llega el momento de pagar, el camarero le dice:
“Para completar el pago, salga del establecimiento, diríjase al parquímetro de la calle, pague allí y después vuelva para enseñarme el justificante”.
El parquímetro podría ser técnicamente seguro. Pero no pertenece al recorrido que el cliente ha elegido.
Eso es lo que ocurre cuando una empresa obliga a una persona que está pagando por teléfono a abandonar la conversación para completar la operación en una página web.
La cuestión no es si Pay-by-Link es válido. La cuestión estratégica es:
¿Debe todo pago telefónico seguro obligar al cliente a dejar de pagar por teléfono?
Con ATO, la alternativa es autenticar el pago manteniendo activa la experiencia de voz.
Francia: una advertencia para las empresas de toda la Unión Europea
Francia está implementando una de las iniciativas más relevantes de Europa para reducir el fraude en pagos a distancia realizados fuera de 3-D Secure.
El Observatoire de la sécurité des moyens de paiement — OSMP, bajo el ámbito de la Banque de France, ha desarrollado un plan que afecta especialmente a las operaciones MOTO no autenticadas.
No se trata de una prohibición europea general de los pagos telefónicos ni de una obligación europea de aplicar 3-D Secure a todos los MOTO.
Se trata de un marco francés de prevención del fraude que está introduciendo consecuencias operativas muy concretas para las transacciones no autenticadas.
La Banque de France señala que los pagos MOTO y otros pagos a distancia fuera de 3-D Secure presentan un nivel de fraude estructuralmente superior porque pueden iniciarse utilizando únicamente los datos visibles de la tarjeta, sin necesidad de disponer del dispositivo de autenticación del titular.
¿Qué significa el límite de velocity?
El concepto de velocity no se refiere únicamente al importe de una operación individual.
El OSMP lo define como:
El importe acumulado de los pagos efectuados con una misma tarjeta, en un mismo comercio y durante un periodo móvil de 24 horas.
Por tanto, la fórmula práctica es:
Misma tarjeta + mismo comercio + 24 horas móviles
Por ejemplo:
- primer pago telefónico: 300 €;
- segundo pago telefónico realizado unas horas después: 250 €;
- total acumulado: 550 €.
Aunque ninguna de las dos operaciones supere individualmente los 500 €, la segunda hace que la acumulación alcance 550 €.
El emisor puede rechazar la operación que provoca la superación del umbral, utilizando un soft decline cuando resulte técnicamente posible.
Para el contact center, el efecto puede ser inmediato:
- el agente intenta procesar el pago;
- la operación es rechazada;
- el agente desconocece inicialmente el motivo;
- el cliente vuelve a intentarlo;
- se utiliza otra tarjeta;
- o se deriva el pago a otro canal.
Una política de prevención del fraude termina convirtiéndose así en un problema de aceptación, conversión, experiencia de cliente y productividad del contact center.
El límite general de 500 euros y la retirada de exenciones
El límite general de velocity para operaciones MOTO no autenticadas con tarjetas emitidas en Francia quedó fijado en 500 € desde el 10 de junio de 2024.
Determinados sectores disfrutaron temporalmente de exenciones debido a la utilización legítima del canal MOTO y a sus características operativas.
Sin embargo, el OSMP decidió retirar progresivamente esas exenciones para que, antes de finalizar 2026, el límite de 500 € resulte aplicable a prácticamente todos los sectores.
Primer grupo: sectores que ya han llegado al límite de 500 €
Para el primer grupo, el calendario ha sido:
| Fecha de aplicación | Velocity MOTO |
|---|---|
| 12 de noviembre de 2025 | 2.000 € |
| 10 de febrero de 2026 | 1.000 € |
| 11 de mayo de 2026 | 500 € |
Entre las verticales incluidas se encuentran:
- telecomunicaciones;
- electricidad, gas, agua y servicios sanitarios;
- distribución de crédito;
- entidades financieras;
- seguros;
- alquiler de vivienda y vivienda social;
- colonias, campamentos y determinados alojamientos turísticos;
- servicios jurídicos y despachos de abogados;
- enseñanza superior;
- organizaciones sociales y benéficas;
- prensa;
- determinados servicios contractuales.
Esto significa que sectores como seguros, utilities y telecomunicaciones ya operan bajo el umbral de 500 € acumulados por tarjeta, comercio y 24 horas para los MOTO no autenticados afectados por el plan.
El sector asegurador debe prestarle especial atención
Las aseguradoras continúan utilizando el canal telefónico para:
- contratar pólizas;
- renovar coberturas;
- regularizar recibos;
- modificar contratos;
- ampliar garantías;
- recuperar pagos fallidos;
- cobrar franquicias o servicios adicionales.
Muchos de estos importes pueden alcanzar o superar los 500 €.
Por ello, la pregunta para una aseguradora ya no debería ser únicamente:
“¿Nuestro sistema de pago telefónico cumple PCI DSS?”
También debería preguntarse:
“¿Podemos autenticar al titular mediante SCA/3-D Secure durante la llamada?”
Segundo grupo: viajes, hoteles, aerolíneas, transporte y recobro
Un segundo grupo recibió un calendario posterior debido a su dependencia del canal telefónico y al valor habitualmente elevado de sus operaciones.
El calendario aplicable es:
| Fecha de aplicación | Velocity MOTO |
|---|---|
| 12 de noviembre de 2025 | 4.000 € |
| 10 de septiembre de 2026 | 2.000 € |
| 12 de octubre de 2026 | 1.000 € |
| 12 de noviembre de 2026 | 500 € |
Las verticales afectadas incluyen:
- compañías aéreas;
- transporte aéreo;
- hoteles, moteles y cadenas hoteleras;
- alquiler y leasing de vehículos;
- transporte ferroviario;
- transporte ferroviario de pasajeros;
- transporte marítimo;
- agencias de viajes;
- recobro de deudas;
- determinados servicios públicos y gubernamentales;
- venta por catálogo, con las excepciones específicas previstas para pedidos en soporte papel.
Desde el 10 de septiembre de 2026, estos sectores se encuentran en el escalón de 2.000 €.
El umbral descenderá a:
- 1.000 € el 12 de octubre de 2026;
- 500 € el 12 de noviembre de 2026.
Para aerolíneas, hoteles, alquiler de vehículos, agencias de viajes o transporte marítimo, estos importes pueden alcanzarse fácilmente en reservas familiares, estancias prolongadas, cambios de itinerario o compras complejas atendidas por un agente.
No afecta únicamente a empresas establecidas en Francia
Este es probablemente el punto más importante para las empresas del resto de la Unión Europea.
Las recomendaciones se vinculan a operaciones realizadas con tarjetas emitidas por PSP autorizados o establecidos en Francia.
También contemplan operaciones en las que el PSP adquirente se encuentra en el Espacio Económico Europeo y, desde el 12 de mayo de 2025, determinados escenarios con adquirentes y comercios situados en Reino Unido y Suiza.
Por tanto, la pregunta correcta no es:
“¿Mi empresa está establecida en Francia?”
La pregunta correcta es:
“¿Aceptamos por teléfono tarjetas emitidas en Francia?”
Una aerolínea española, una cadena hotelera portuguesa, una agencia de viajes italiana o un contact center que atiende a clientes europeos pueden verse afectados cuando procesan telefónicamente una tarjeta emitida en Francia.
Francia diferencia entre MOTO no autenticado y pago telefónico autenticado
La documentación actualizada del OSMP introduce una distinción estratégica fundamental:
Los pagos MOTO que hayan sido objeto de autenticación fuerte quedan excluidos de la aplicación de la recomendación de velocity.
Es decir, el problema no es necesariamente que la operación se inicie por teléfono.
El elemento determinante es que permanezca sin autenticar.
Al mismo tiempo:
- la Recomendación nº 4 pide que los datos de pago se comuniquen, cuando sea posible, directamente a un sistema automatizado o mediante el teclado telefónico, evitando su comunicación oral al agente;
- la Recomendación nº 5 anima a comercios y PSP a probar soluciones de autenticación adaptadas al canal;
- el OSMP solicita al ecosistema trabajar en el despliegue durante 2026 de una solución de autenticación fuerte para los pagos telefónicos.
Las recomendaciones nº 4 y nº 5 representan precisamente las dos capas que las empresas suelen confundir:
Recomendación nº 4: proteger los datos
Equivale al problema que resuelve una arquitectura PCIaaS:
- impedir que el agente acceda a los datos;
- evitar que queden en las grabaciones;
- limitar el perímetro PCI;
- dirigir la información hacia un sistema seguro.
Recomendación nº 5: autenticar el pago
Añade la capa que falta:
- autenticar al titular;
- incorporar SCA;
- utilizar EMV 3-D Secure;
- diferenciar una operación telefónica autenticada de un MOTO tradicional.
Francia está mostrando que ambas capas son necesarias.
PCIaaS + PBC 3DS: las dos capas dentro de la misma llamada
Pay by Call combina:
PBC PCIaaS
Una capa tecnológica PCI DSS Nivel 1 que permite capturar y procesar los datos de la tarjeta sin exponerlos al agente, a la grabación o a la infraestructura ordinaria del contact center.
PBC 3DS
Tecnología patent pending que permite orquestar la autenticación SCA/EMV 3-D Secure durante una sesión telefónica activa.
La llamada permanece abierta mientras:
- se capturan los datos de la tarjeta en el entorno seguro;
- se inicia el proceso EMV 3-D Secure;
- el banco emisor autentica al titular;
- se recibe el resultado de la autenticación;
- el resultado se relaciona con la llamada y la operación correctas;
- el pago continúa hacia autorización;
- el cliente recibe el resultado dentro de la misma experiencia telefónica.
La combinación puede resumirse así:
PBC PCIaaS + PBC 3DS = ATO
La tarjeta está protegida.
El titular está autenticado.
La llamada no se interrumpe.
Y el cliente no tiene que ser enviado a un Pay-by-Link simplemente porque sea necesario aplicar 3-D Secure.
Pay by Call no es un PSP
Pay by Call actúa como una capa tecnológica transparente entre el canal de voz y el ecosistema de pagos elegido por la empresa.
Su implantación no exige necesariamente sustituir:
- el banco adquirente;
- el PSP;
- la plataforma CCaaS;
- la centralita o PBX;
- el contact center;
- el BPO;
- los procesos de atención existentes.
Esta arquitectura agnóstica resulta especialmente relevante para grandes empresas que utilizan varios contact centers, diferentes proveedores de atención o más de un PSP.
El objetivo no es reemplazar la infraestructura existente, sino añadir las capacidades que faltan:
- captura PCI DSS;
- autenticación SCA/3-D Secure;
- continuidad de la experiencia de voz.
Qué deberían revisar ahora las empresas europeas
Las organizaciones que acepten pagos telefónicos deberían analizar desde ahora:
- si sus operaciones se procesan como MOTO;
- qué porcentaje de las tarjetas utilizadas ha sido emitido en Francia;
- el ticket medio y máximo del canal telefónico;
- el importe acumulado por tarjeta y comercio en 24 horas;
- los MCC utilizados;
- la configuración de su adquirente y PSP;
- su exposición actual a fraude y chargebacks;
- si los datos entran en el escritorio del agente, el CCaaS o la grabación;
- si Pay-by-Link es la única alternativa disponible para autenticar;
- si pueden activar EMV 3-D Secure durante la llamada;
- y si disponen de una hoja de ruta para evolucionar de MOTO a ATO.
No es necesario esperar a que aumenten los rechazos para revisar la arquitectura.
El caso francés debería entenderse como una advertencia para toda Europa: la diferencia entre pagos remotos autenticados y no autenticados está adquiriendo cada vez más importancia para emisores, adquirentes, reguladores y esquemas de tarjetas.
De Contact Center a Commerce Center
La evolución no afecta únicamente a la prevención del fraude.
La inteligencia artificial conversacional está transformando el contact center en un entorno capaz de:
- informar;
- asesorar;
- modificar reservas;
- contratar servicios;
- recuperar deudas;
- resolver incidencias;
- y completar transacciones.
Pero un agente humano o de IA que puede mantener una conversación comercial y no puede completar un pago seguro y autenticado sigue ofreciendo una experiencia incompleta.
Para evolucionar de Contact Center a Commerce Center se necesitan tres capacidades diferenciadas:
- conversación;
- captura segura de los datos;
- autenticación del titular.
La IA de voz no necesita convertirse en un PSP. El CCaaS tampoco debería tener que almacenar datos sensibles.
Una capa especializada puede conectar la conversación con la infraestructura financiera y permitir que el pago se complete de forma segura dentro del canal elegido por el cliente.
Conclusión: no hay que eliminar el teléfono, sino modernizarlo
Francia está enviando un mensaje importante al mercado europeo.
El problema no es que los clientes continúen pagando por teléfono.
El problema es que demasiados pagos telefónicos continúan procesándose sin los mecanismos de autenticación que ya son habituales en el comercio electrónico.
Asegurar los datos de la tarjeta es imprescindible.
Pero no es suficiente.
Las empresas necesitan abordar las dos dimensiones:
Proteger los datos de la tarjeta mediante PCI DSS.
Autenticar al titular mediante SCA/EMV 3-D Secure.
El cliente no debería tener que abandonar la llamada, buscar un enlace y trasladarse a una página web simplemente para que la empresa pueda autenticar el pago.
La alternativa es incorporar la autenticación al canal que el cliente ya ha elegido.
Proteger los datos. Autenticar al titular. Preservar la llamada.
Eso es pasar de MOTO a ATO.
¿Acepta su empresa tarjetas emitidas en Francia por teléfono?
Si su organización opera en seguros, viajes, aerolíneas, hospitality, utilities, telecomunicaciones, transporte, recobro, sanidad, administraciones públicas o cualquier otra vertical con pagos telefónicos, este es el momento de revisar su arquitectura.
Pay by Call puede ayudarle a integrar PCI DSS y SCA/EMV 3-D Secure en el canal de voz, manteniendo su PSP, banco adquirente, CCaaS, PBX y procesos actuales.
PBC 3DS — patent pending
Proteja los datos de la tarjeta. Autentique a su titular. Preserve el canal telefónico.
Nota regulatoria y terminológica
Las medidas descritas forman parte del plan francés del OSMP para prevenir el fraude en pagos a distancia fuera de 3-D Secure. No deben interpretarse como una prohibición europea general de MOTO ni como una obligación legal de la Unión Europea de aplicar 3-D Secure a todas las operaciones telefónicas.
ATO — Authenticated Telephone Order es una denominación propuesta por Pay by Call y no constituye actualmente una categoría oficial de OSMP, EBA, EMVCo, Visa o Mastercard.
La aplicación del liability shift depende de las reglas del esquema de tarjetas, de los indicadores transmitidos y de la configuración técnica concreta del emisor, adquirente y PSP.