
El plan francés para los pagos remotos fuera de 3-D Secure ya está reduciendo los límites aplicables a MOTO. Seguros, utilities y telecomunicaciones están en 500 euros; viajes, aerolíneas, hoteles y transporte entraron el 10 de septiembre de 2026 en su última fase de transición. La alternativa no tiene por qué ser eliminar el teléfono: puede ser autenticarlo aplicando SCA/ 3D Secure nativo en el canal de voz.
Durante años, la seguridad de los pagos con tarjeta en Europa ha evolucionado a velocidades diferentes según el canal.
En comercio electrónico, la introducción de Strong Customer Authentication (SCA) bajo PSD2 y la extensión del protocolo EMV 3-D Secure han transformado el proceso de autenticación. El emisor dispone hoy de mecanismos para evaluar el riesgo de una operación y, cuando corresponde, autenticar al titular antes de autorizarla.
El canal telefónico ha seguido una trayectoria distinta.
Las operaciones Mail Order / Telephone Order (MOTO) continúan desempeñando una función real en sectores como seguros, transporte, turismo, hospitality, utilities, administración pública, recobro y servicios financieros. Sin embargo, su arquitectura tradicional presenta una diferencia fundamental respecto al e-commerce moderno: la transacción puede ser autorizada sin que el titular haya sido autenticado en tiempo real por su emisor.
Francia ha comenzado a actuar directamente sobre esta asimetría.
Desde junio de 2024, el Observatoire de la sécurité des moyens de paiement (OSMP), presidido por Banque de France, desarrolla un plan específico para incrementar la seguridad de los pagos remotos realizados fuera del protocolo 3-D Secure. El plan combina limitaciones de uso, controles sobre el fraude, protección de los datos de tarjeta, límites de velocity y, cada vez con más importancia, autenticación de Telephone Order.
Lo relevante para una empresa española o europea es que esto no es únicamente una cuestión para merchants franceses.
El propio OSMP establece que su plan se aplica a las transacciones remotas realizadas con tarjetas emitidas por un PSP autorizado o establecido en Francia. Las operaciones adquiridas en el Espacio Económico Europeo ya están dentro de su ámbito; posteriormente se incorporaron Reino Unido y Suiza y se ha establecido además una hoja de ruta específica para transacciones one-leg con adquirencia fuera del EEE.
Por tanto, la pregunta adecuada para un merchant europeo no es:
“¿Opera mi empresa en Francia?”
La pregunta correcta es:
“¿Aceptamos por teléfono tarjetas emitidas en Francia?”
La diferencia es considerable.
1. Qué es exactamente MOTO y por qué sigue existiendo
MOTO significa Mail Order / Telephone Order.
En la definición utilizada por el OSMP, se trata de pagos en los que el titular comunica al merchant por teléfono, correo postal, email, fax u otro mecanismo equivalente los datos necesarios para realizar la operación, tradicionalmente el número de tarjeta y la fecha de expiración, para que posteriormente el comercio procese la transacción.
MOTO no es una anomalía histórica pendiente de desaparecer.
Continúa siendo útil allí donde la contratación, la asistencia al cliente o la naturaleza de la operación justifican un canal no web.
Una persona puede llamar a una aerolínea para modificar una reserva compleja. Puede hablar con su aseguradora para contratar o ampliar una cobertura. Puede necesitar pagar una factura de agua o energía. Puede estar regularizando una deuda. Puede no sentirse cómoda utilizando un checkout digital. Puede tener una discapacidad o simplemente necesitar asistencia humana para completar una operación.
El teléfono continúa resolviendo problemas que una interfaz puramente digital no siempre resuelve.
La cuestión no es, por tanto, si Telephone Order tiene casos de uso legítimos.
La cuestión es qué nivel de seguridad debe tener en 2026 un pago realizado por ese canal.
2. Los datos explican por qué Francia está actuando
Los pagos remotos siguen concentrando una proporción del fraude muy superior a su peso en el volumen económico.
El Informe 2025 del OSMP, publicado por Banque de France el 9 de septiembre de 2026, señala que los pagos con tarjeta a distancia representan aproximadamente el 28 % de los importes intercambiados, pero el 78 % del fraude en valor.
El Observatorio identifica tres categorías especialmente expuestas: los pagos MOTO, los pagos Internet sin autenticación fuerte realizados fuera de 3-D Secure y los Merchant Initiated Transactions (MIT). Sus tasas de fraude son entre tres y cinco veces superiores a las de otros pagos remotos con tarjeta.
El comportamiento de MOTO es particularmente ilustrativo.
En tarjetas emitidas por PSP franceses, la tasa de fraude del pago remoto fuera de Internet —categoría donde se encuentra MOTO— pasó del 0,271 % en 2024 al 0,322 % en 2025. El pago Internet, en cambio, descendió del 0,155 % al 0,124 %.
Esto requiere una interpretación cuidadosa.
No significa que el importe absoluto de fraude MOTO esté aumentando. De hecho, el OSMP informa de que entre 2024 y 2025 los flujos MOTO disminuyeron un 12 % en número de operaciones y un 21 % en valor, mientras que el fraude asociado cayó aproximadamente un 7 %. Precisamente porque el volumen legítimo disminuyó más rápidamente que el fraude, la tasa relativa de fraude aumentó.
La conclusión es más interesante que un simple titular sobre crecimiento del fraude:
el MOTO que permanece continúa mostrando una vulnerabilidad relativa elevada frente a otros canales.
Y esa es la razón económica del plan francés.
3. La evidencia europea ya había demostrado el efecto de SCA
Francia no está actuando en un vacío regulatorio.
El informe conjunto de la European Banking Authority (EBA) y el European Central Bank (ECB) publicado en diciembre de 2025 contabilizó 4.200 millones de euros de fraude en pagos en el Espacio Económico Europeo durante 2024, frente a 3.500 millones en 2023.
Su conclusión respecto a Strong Customer Authentication es especialmente relevante: las transacciones verificadas mediante SCA presentan, en general, una menor exposición al fraude, y este efecto es particularmente visible en pagos con tarjeta. El mismo informe señala que el fraude de tarjeta fue aproximadamente 17 veces superior cuando el beneficiario estaba situado fuera del EEE, donde SCA no está legalmente requerida y se utiliza con menor frecuencia.
Esto no significa que SCA elimine el fraude.
La propia EBA advierte de que los defraudadores están desplazándose hacia mecanismos diferentes, especialmente ingeniería social y manipulación del propio pagador.
Pero sí demuestra algo fundamental:
autenticar al titular ha sido una de las herramientas más efectivas contra determinados tipos de fraude card-not-present.
Resultaba inevitable que la industria terminara preguntándose por qué esa capacidad debía permanecer prácticamente ausente del canal telefónico.
4. Francia optó por limitar el MOTO no autenticado mediante velocity
Una de las piezas principales del plan del OSMP es el concepto de velocity.
No debe confundirse con un límite máximo por operación.
La definición es:
importe acumulado de pagos realizados con la misma tarjeta, en el mismo merchant, durante un periodo móvil de 24 horas.
El OSMP lo expresa de forma simple:
Velocity = importe acumulado / tarjeta / merchant / 24 horas.
Los PSP emisores son invitados a rechazar las operaciones MOTO no reconocidas como fuertemente autenticadas cuando una nueva operación provoque la superación del umbral correspondiente, utilizando soft decline cuando las características de la operación lo permitan.
Este detalle es importante.
Un límite de 500 euros no significa necesariamente que una transacción individual de 499 euros sea siempre aceptable y otra de 501 euros sea siempre rechazada.
Por ejemplo, si una misma tarjeta ha realizado dos operaciones telefónicas de 300 euros dentro de un periodo móvil de 24 horas con el mismo Merchant ID, la segunda operación puede provocar que la velocity acumulada alcance 600 euros.
Desde el punto de vista de un Contact Center, esto transforma una política antifraude en un problema potencial de aceptación de pagos.
5. El ámbito geográfico es más amplio de lo que muchos merchants pueden asumir
Ésta es probablemente una de las partes menos conocidas del plan.
El OSMP señala expresamente que el ámbito geográfico comprende las transacciones remotas realizadas con una tarjeta emitida por un PSP autorizado o establecido en Francia.
Para PSP adquirentes situados en el EEE, el plan ya resulta aplicable. Desde el 12 de mayo de 2025 también se incorporaron determinadas operaciones de Reino Unido y Suiza, y posteriormente el plan se extendió mediante una hoja de ruta a adquirentes situados fuera del EEE.
Por tanto, una empresa con:
merchant español,
Contact Center en España,
PSP español o europeo,
adquirente europeo,
puede estar dentro del ámbito del plan cuando la tarjeta utilizada haya sido emitida en Francia.
No es una cuestión menor para el mercado español.
La propia Banque de France muestra que España se encuentra entre los principales destinos europeos de pagos realizados con tarjetas emitidas en Francia. En 2024, el valor de pagos dirigidos desde tarjetas francesas hacia España se situó en torno a 12.000 millones de euros. Este dato incluye el conjunto de canales de tarjeta y no debe interpretarse como volumen MOTO, pero demuestra la importancia económica real del tráfico transfronterizo entre ambos países.
Un merchant español no puede asumir que “Francia” es un problema limitado a adquirentes franceses.
6. El calendario sectorial: la transición ya está sucediendo
El límite general de MOTO se estableció en 500 euros desde el 10 de junio de 2024, pero numerosos sectores con casos legítimos de Telephone Order recibieron inicialmente exenciones.
El OSMP decidió posteriormente retirarlas de manera progresiva porque esos sectores continuaban representando una proporción significativa de los flujos y del fraude MOTO. Su objetivo es que prácticamente todos converjan hacia un límite de 500 euros antes de terminar 2026.
El calendario actual puede resumirse así:
| Grupo | Sectores principales | 12 nov. 2025 | 10 feb./sep. 2026 | Oct. 2026 | 11/12 nov. 2026 |
|---|---|---|---|---|---|
| Grupo 1 | Telecomunicaciones, utilities, distribución de crédito, instituciones financieras, seguros, determinados alojamientos, servicios jurídicos, educación superior, entidades sociales | 2.000 € | 1.000 € — 10 feb. | — | 500 € — 11 mayo, ya vigente |
| Grupo 2 | Aerolíneas, rent-a-car, hoteles, ferrocarril, transporte marítimo y aéreo, agencias de viaje, recobro, determinados servicios públicos | 4.000 € | 2.000 € — 10 sep., ya vigente | 1.000 € — 12 oct. | 500 € — 12 nov. |
Fuente: Appendix 2 del plan OSMP.
A fecha de este artículo, 13 de septiembre de 2026, esto significa que el sector asegurador francés y los merchants europeos que aceptan tarjetas francesas bajo MCC 6300 ya trabajan con el escalón de 500 euros desde el 11 de mayo.
Y desde el pasado 10 de septiembre, aerolíneas, hoteles, agencias de viajes, rent-a-car, ferrocarril y otros verticales del Grupo 2 han entrado en el límite de 2.000 euros.
En menos de un mes, el 12 de octubre, ese límite será 1.000 euros.
Y el 12 de noviembre alcanzará 500 euros.
Para sectores con tickets altos, el calendario merece atención inmediata.
7. Existe un procedimiento de derogación, pero no debería confundirse con una estrategia permanente
El plan francés contempla excepciones individuales.
Un merchant cuya tasa de aceptación se deteriore significativamente como consecuencia de la aplicación de las recomendaciones puede solicitar una derogación, directamente o a través de su PSP adquirente o proveedor técnico.
Entre los criterios publicados por el OSMP figuran una tasa de fraude MOTO inferior al 0,13 % en valor durante un periodo suficientemente representativo, o una tasa de rechazo atribuible a las recomendaciones superior al 20 %, junto con evidencia de las medidas de prevención y detección de fraude ya implantadas y de las acciones previstas.
El propio OSMP señala que las derogaciones concedidas no son públicas.
Por tanto, existe una vía de contingencia.
Pero desde una perspectiva estratégica, una derogación no cambia la dirección del mercado.
La dirección es precisamente la contraria:
reducir progresivamente la dependencia del MOTO no autenticado.
8. La Recommendation No. 4: antes de autenticar, hay que proteger el dato
Existe una diferencia fundamental entre proteger los datos de tarjeta y autenticar al titular.
Son dos problemas diferentes.
El OSMP los trata por separado.
Su Recommendation No. 4 solicita que los merchants que aceptan MOTO protejan adecuadamente los datos comunicados por sus clientes y, concretamente en Telephone Order, recomienda que, cuando sea posible, el consumidor proporcione directamente los datos a un sistema técnico —por ejemplo utilizando el teclado telefónico o mecanismos de reconocimiento de voz— en lugar de comunicárselos a un operador humano.
Esto converge claramente con PCI DSS.
El PCI Security Standards Council recuerda que cuando los datos de tarjeta se almacenan, procesan o transmiten mediante VoIP dentro de la infraestructura controlada por una organización, esos sistemas forman parte del ámbito correspondiente de PCI DSS. Además, los códigos de validación como CVV/CVC no pueden almacenarse después de la autorización, tampoco dentro de grabaciones de audio.
Por eso tecnologías como DTMF masking, IVR seguro, tokenización o arquitecturas PCIaaS tienen una función concreta:
evitar que los datos sensibles de tarjeta se propaguen por la infraestructura del Contact Center.
Pero resolver PCI no autentica al titular.
Una tarjeta puede estar perfectamente protegida durante la captura y, aun así, la persona que la está utilizando puede no haber sido autenticada.
Ésta es la segunda mitad del problema.
9. La Recommendation No. 5: autenticar Telephone Order
En enero de 2026, el OSMP formuló de manera particularmente explícita su Recommendation No. 5.
Reconoció que la introducción de algún mecanismo de autenticación en MOTO incrementaría sustancialmente la seguridad y señaló incluso posibles mecanismos existentes, como la autenticación mediante la aplicación móvil del banco o un OTP recibido por SMS.
La recomendación culminaba solicitando al ecosistema —card schemes, PSP, proveedores técnicos, merchants y organismos de estandarización— trabajar durante 2026 hacia el desarrollo de una strong customer authentication solution for telephone payments (TO).
En aquel momento, el propio documento señalaba que los estándares técnicos contemplaban teóricamente posibilidades de autenticación, pero que no se había identificado todavía una solución uniforme utilizada en la práctica.
Ese punto es históricamente relevante.
Porque entre enero y septiembre de 2026 Francia ha pasado de identificar el problema a preparar el despliegue.
10. Septiembre de 2026: Telephone Order autenticado empieza a recibir un tratamiento diferente
El Informe Anual 2025 del OSMP publicado el 9 de septiembre supone un cambio cualitativo.
Banque de France confirma que se contempla una implementación generalizada de autenticación de MOTO a partir del segundo semestre de 2026 y solicita expresamente la participación de emisores, adquirentes, proveedores de aceptación y merchants.
El documento da además un paso fundamental:
un Telephone Order que haya sido autenticado mediante el protocolo 3-D Secure estará exento del límite de velocity aplicado al MOTO no autenticado.
Esto introduce en la práctica una distinción extremadamente relevante:
MOTO no autenticado y Telephone Order autenticado mediante 3-D Secure ya no reciben necesariamente el mismo tratamiento operativo.
El OSMP llega incluso a señalar que, cuando la solución de autenticación esté suficientemente desplegada y haya demostrado su eficacia tanto en prevención de fraude como en accesibilidad, estudiará reducir por debajo de 500 euros la velocity permitida para las operaciones MOTO que no transiten por 3-D Secure.
Esta frase probablemente sea más importante que el límite actual.
Indica hacia dónde se dirige la política francesa.
500 euros no tiene por qué ser el punto final.
Puede ser únicamente una etapa de transición.
11. Esto no es todavía una obligación europea de aplicar SCA a todo MOTO
Aquí es necesario separar claramente análisis de regulación.
Francia está aplicando un plan de securización y recomendaciones del OSMP. No debe describirse de forma simplista como una nueva ley europea ni como una obligación general de PSD2 de aplicar 3DS a todas las operaciones MOTO.
De hecho, el texto actualmente acordado políticamente para el futuro Payment Services Regulation (PSR) sigue contemplando un tratamiento específico para Mail Order / Telephone Order.
La definición negociada de MOTO resulta especialmente interesante: considera MOTO aquellas transacciones en las que la orden de pago es colocada mediante modalidades distintas de plataformas o dispositivos electrónicos, como papel, correo o teléfono, independientemente de que la ejecución posterior de la transacción pueda realizarse electrónicamente.
Además, el texto de negociación mantiene que MOTO no estaría sujeto automáticamente a la obligación general de Strong Customer Authentication, siempre que el PSP del pagador realice requisitos y controles de seguridad que permitan una forma de autenticación de la operación.
Esto tiene una consecuencia conceptual muy importante:
MOTO no significa necesariamente “no autenticado”.
El canal donde el cliente da la orden y el mecanismo mediante el cual el pago es autenticado pueden ser dos conceptos diferentes.
Francia está convirtiendo esa posibilidad conceptual en un proyecto operativo.
12. EMV 3-D Secure tampoco debe entenderse exclusivamente como “una pantalla web”
Existe otra confusión habitual.
3-D Secure se asocia frecuentemente a una página web o al típico challenge mostrado durante un checkout e-commerce.
Pero el estándar ha evolucionado.
EMVCo contempla Decoupled Authentication, una funcionalidad que permite ejecutar la autenticación mediante un mecanismo alternativo cuando el challenge convencional no es posible, no está disponible o no resulta adecuado.
Entre los ejemplos que EMVCo menciona expresamente se encuentran un voice assistant cuyo dispositivo no soporta la tecnología necesaria para un challenge convencional y determinadas operaciones Mail Order / Telephone Order (MOTO).
No significa que cualquier implementación de voz sea automáticamente compatible con 3DS.
Sí significa que la propia arquitectura de EMV 3DS reconoce desde hace tiempo que autenticación y checkout visual no son necesariamente inseparables.
El verdadero desafío está en la orquestación.
13. El reto tecnológico: sincronizar dos mundos diferentes
Una llamada telefónica y un proceso de autenticación bancaria tienen naturalezas técnicas diferentes.
La llamada es una sesión persistente.
El usuario está conectado.
Existe un contexto conversacional.
Puede estar hablando con un agente humano, con un IVR o con una IA conversacional.
El proceso 3-D Secure, en cambio, puede requerir interacción con sistemas externos, ACS del emisor, PSP, gateway y un mecanismo de autenticación que funciona de forma asíncrona respecto al audio.
Por tanto, añadir 3DS a Telephone Order no consiste simplemente en “activar una opción”.
Hay que resolver cuestiones como:
cómo mantener viva la sesión de voz mientras el banco procesa la autenticación;
cómo relacionar inequívocamente la respuesta bancaria con la llamada correcta;
cómo gestionar tiempos de espera, éxito, error o reintento;
cómo devolver el resultado al flujo conversacional;
cómo evitar que los datos de tarjeta se expongan al agente;
y cómo hacerlo sin obligar al usuario a abandonar la conversación y completar un checkout web diferente.
Aquí aparece una diferencia crítica entre autenticación fuera del recorrido comercial y autenticación orquestada dentro del recorrido telefónico.
14. Pay-by-Link: una solución válida que resuelve otro problema
Enviar un enlace de pago desde una llamada es una herramienta útil.
No se trata de desacreditarla.
En numerosos casos el cliente desea precisamente recibir un enlace, pagar posteriormente o utilizar una interfaz web.
Pero desde el punto de vista de arquitectura de canales, el flujo cambia:
VOICE → SMS/EMAIL → LINK → WEB CHECKOUT → AUTHENTICATION
La interacción comienza en voz pero el pago termina en web.
Eso no es necesariamente malo.
Simplemente no es lo mismo que completar el pago dentro del recorrido telefónico.
La distinción será cada vez más importante conforme las empresas hablen de verdadera omnicanalidad.
Una infraestructura realmente omnicanal debería permitir disponer de pay-by-link cuando resulte adecuado y de un pago autenticado por voz cuando el cliente haya elegido permanecer en ese canal.
No debería obligarnos a escoger uno y eliminar el otro.
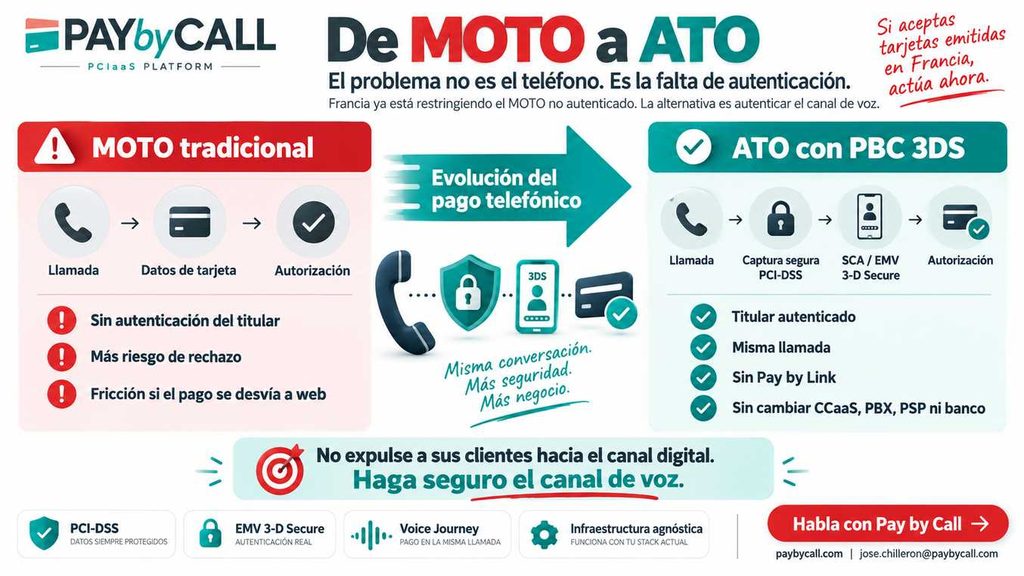
15. De MOTO a ATO: una nomenclatura útil para una diferencia que ya existe
En Pay by Call proponemos utilizar el término:
ATO — Authenticated Telephone Order
para describir una operación Telephone Order en la que el canal de origen continúa siendo la voz, pero el titular es autenticado durante el proceso.
ATO no es actualmente una categoría regulatoria oficial de Banque de France, EBA, EMVCo, Visa o Mastercard.
Es una denominación descriptiva propuesta por Pay by Call.
Su utilidad está en distinguir dos perfiles que ya no parece lógico tratar como idénticos:
MOTO tradicional
Voice → Card Data Capture → Authorisation
frente a:
ATO
Voice → Secure Card Data Capture → SCA / EMV 3-D Secure → Authorisation
El primero describe principalmente el canal.
El segundo añade información sobre cómo ha sido asegurado y autenticado el pago.
El propio tratamiento francés empieza, de facto, a reconocer que esa diferencia importa: Telephone Orders autenticados mediante 3-D Secure quedan fuera de la velocity general aplicada al MOTO no autenticado.
16. PBC 3DS: una capa de orquestación, no otro PSP
La propuesta tecnológica de Pay by Call parte de una premisa diferente a la de sustituir la infraestructura financiera de un merchant.
Pay by Call no es un PSP.
El PSP continúa procesando el pago.
El adquirente sigue siendo el adquirente.
El merchant puede mantener su banco.
Y la plataforma telefónica o CCaaS no tiene por qué ser reemplazada.
PBC 3DS está diseñado como una capa de orquestación entre el canal de voz y la infraestructura de pagos existente.
En la arquitectura presentada en las solicitudes de patente de Pay by Call, una sesión de audio activa se mantiene mientras se procesa la autenticación externa; un gestor de flujo correlaciona la sesión de voz con la transacción bancaria, recibe de forma asíncrona el valor de autenticación y devuelve el resultado a la propia interacción de voz sin interrumpirla.
El método reivindicado contempla igualmente la captura segura de datos, la generación de un identificador que vincula sesión telefónica y transacción, la espera de la respuesta de autenticación, la recepción del resultado y la continuación del flujo de audio sin ruptura de la llamada.
La tecnología se encuentra patent pending, con solicitudes presentadas ante OEPM, mediante PCT y ante la European Patent Office. La primera solicitud española fue recibida por la OEPM el 23 de febrero de 2026.
Desde una perspectiva de producto, el objetivo puede resumirse así:
Secure the card data. Authenticate the cardholder. Preserve the telephone channel.
17. Una arquitectura agnóstica es especialmente importante para grandes empresas
Una gran aseguradora, aerolínea, utility o compañía de transporte raramente puede plantearse sustituir de forma inmediata su ecosistema de telefonía y pagos únicamente para responder a un nuevo requisito de seguridad.
Puede disponer de:
una plataforma CCaaS,
varias PBX,
BPO externos,
diferentes Contact Centers,
varios adquirentes,
más de un PSP,
tokenización existente,
CRM propio,
grabadores,
IVR,
y sistemas legacy integrados durante años.
Una solución de autenticación telefónica es mucho más viable si funciona como capa complementaria.
La filosofía de PBC 3DS es precisamente integrarse sobre el ecosistema existente del merchant en lugar de exigir que toda la infraestructura converja hacia un PSP, un banco o una plataforma de Contact Center específicos.
Esto permite abordar la seguridad como una capacidad horizontal del canal de voz, no como una migración completa de infraestructura.
18. Qué debería revisar hoy un merchant que acepta tarjetas francesas por teléfono
La respuesta correcta no consiste simplemente en preguntar al área de fraude si “tenemos mucho MOTO”.
Un análisis serio debe cruzar aceptación, pagos, telefonía y negocio.
El merchant debería identificar qué Merchant IDs y MCC utiliza para Telephone Order, qué porcentaje de sus transacciones procede de tarjetas emitidas en Francia, cómo se distribuye el valor acumulado por tarjeta en ventanas de 24 horas, cuál es su tasa actual de aceptación MOTO, cuáles son sus tickets medios y percentiles altos, qué PSP/adquirente procesa cada flujo, qué datos entran en el entorno del Contact Center y qué capacidad existe actualmente para transmitir o reconocer autenticación.
Para un sector con ticket medio bajo, el límite de 500 euros puede parecer inicialmente poco relevante.
Pero la velocity no se calcula por operación.
Se acumula por tarjeta y merchant durante 24 horas.
Además, el propio OSMP ha dejado abierta una cuestión más importante: una vez extendida la autenticación, podría reducirse todavía más el umbral aplicable al MOTO que no utilice 3-D Secure.
Por tanto, diseñar una estrategia únicamente alrededor del límite actual puede ser insuficiente.
19. El Contact Center no debería tener que elegir entre seguridad y conversión
La solución fácil ante un canal percibido como inseguro consiste en eliminar el canal.
Pero esa respuesta puede ignorar por qué el cliente estaba utilizando el teléfono.
Puede ser porque la operación es compleja.
Porque existe una excepción.
Porque necesita negociar o modificar algo.
Porque no domina los canales digitales.
Porque tiene dificultades visuales.
Porque existe una incidencia.
O simplemente porque prefiere conversar.
La política europea en materia de autenticación también está prestando cada vez más atención a la accesibilidad. El texto negociado del futuro PSR contempla que personas mayores, con discapacidad, bajas competencias digitales o sin acceso a determinados canales dispongan de mecanismos de autenticación adaptados a su situación.
La evolución lógica no debería ser:
“el teléfono es inseguro; enviemos a todos a la web”.
Debería ser:
“hagamos que el teléfono alcance un nivel de seguridad y autenticación compatible con el valor de las operaciones que procesa”.
20. Del Contact Center al Commerce Center
Durante décadas, el Contact Center ha sido analizado principalmente en términos de atención al cliente y coste operativo.
Pero contiene también algunas de las interacciones de mayor intención comercial de una empresa.
Un cliente que llama para modificar un viaje puede comprar un servicio adicional.
Un asegurado puede ampliar su cobertura.
Un huésped puede extender una estancia.
Un usuario puede resolver una deuda.
Un consumidor que no logró completar una compra digital puede terminarla asistido por un agente.
En todos estos casos existe una conversación y una oportunidad transaccional.
Si el pago puede completarse de forma PCI DSS secure + EMV 3DS authenticated dentro del recorrido de voz, el Contact Center deja de ser únicamente un lugar donde se resuelven incidencias.
Puede convertirse en un auténtico Commerce Center.
Esto no sustituye al e-commerce.
Lo complementa.
21. La IA conversacional hace todavía más importante resolver este problema
Existe además una razón para pensar más allá de 2026.
Banque de France ha anunciado que el programa de trabajo tecnológico del OSMP para 2026-2027 analizará la seguridad de nuevas técnicas de autenticación, su integración en nuevos payment journeys y los retos relacionados con el comercio mediante agentes de inteligencia artificial.
La observación es especialmente relevante para la voz.
A medida que los Contact Centers incorporen agentes conversacionales capaces de atender, vender, modificar servicios y acompañar al usuario durante una transacción, el problema del pago no desaparece.
Se vuelve más importante.
Una IA que puede conversar y vender necesita también un mecanismo seguro para llegar al pago sin exponer datos y sin perder la trazabilidad sobre intención, autenticación y autorización.
EMVCo ya menciona los voice assistants entre los escenarios donde el challenge convencional puede no resultar adecuado y donde mecanismos como Decoupled Authentication adquieren relevancia.
Por eso Telephone Order autenticado puede ser más que una mejora del Contact Center tradicional.
Puede convertirse en una pieza del futuro Agentic Voice Commerce.
22. ¿Es Francia un anticipo de lo que ocurrirá en Europa?
Hay que responder con precisión.
No sabemos todavía que el resto de Europa vaya a reproducir exactamente el modelo francés.
No existe hoy una norma europea que diga que todo MOTO deberá obligatoriamente utilizar 3-D Secure.
El futuro PSR mantiene una arquitectura específica para MOTO.
Pero varias señales apuntan en la misma dirección.
SCA ha demostrado eficacia contra determinados vectores de fraude.
Europa está reforzando su marco antifraude.
La definición futura de MOTO separa conceptualmente la forma de colocar la orden de la forma de ejecutar o autenticar la transacción.
EMV 3DS ya contempla escenarios desacoplados relacionados con voz y MOTO.
Y Francia está comenzando a diferenciar operacionalmente entre Telephone Order no autenticado y Telephone Order autenticado mediante 3-D Secure.
No es correcto afirmar que Francia haya escrito ya la próxima regulación europea.
Sí parece razonable considerarla un laboratorio adelantado de cómo podría evolucionar la seguridad del Telephone Order.
23. Conclusión: el problema no es el teléfono
Quizá la conclusión más importante del caso francés sea precisamente ésta.
El problema no es que un consumidor llame.
El problema no es que una venta se produzca mediante una conversación.
El problema no es que un merchant quiera mantener un Contact Center como canal comercial.
El problema es intentar utilizar en 2026 un canal de pagos de alto valor con los mecanismos de autenticación de hace veinte años.
Proteger la tarjeta mediante PCI DSS resuelve una parte.
Autenticar al titular mediante SCA/EMV 3-D Secure resuelve otra.
Mantener viva la conversación resuelve la experiencia.
Integrarlo con la infraestructura bancaria existente resuelve la viabilidad empresarial.
Eso es lo que entendemos en Pay by Call por evolucionar:
de MOTO a ATO — Authenticated Telephone Order.
No expulsar al cliente de la conversación.
No convertir obligatoriamente cada llamada en un pay-by-link.
No sustituir el PSP.
No cambiar necesariamente de banco.
No rehacer el Contact Center.
Hacer seguro y autenticado el canal que el cliente ya ha elegido.
¿Acepta su empresa tarjetas emitidas en Francia por teléfono?
El calendario francés ya está activo.
Si su organización opera en seguros, utilities, telecomunicaciones, viajes, aerolíneas, hospitality, transporte, alquiler de vehículos, recobro o cualquier otro sector con una utilización relevante de MOTO, este es el momento de analizar sus flujos.
Pay by Call puede estudiar con su equipo la exposición a tarjetas francesas, la estructura de Merchant IDs y MCC, los importes y velocity, la integración con su Contact Center y su infraestructura de pagos y la posibilidad de incorporar PBC 3DS manteniendo su PSP, adquirente, banco y plataforma telefónica actuales.
No espere a que un problema de aceptación se convierta en un problema comercial.
No expulse a sus clientes hacia sus canales digitales. Haga seguro el canal que ya han elegido.
Y, sobre todo, quizá convenga dejar de preguntar:
¿Cuál es el mejor método de pago?
La respuesta es:
Disponer de todos en un único stack.
Pay by Call — Secure. Authenticated. Omnichannel.
Fuentes y documentos de referencia
Este análisis se ha elaborado a partir del Plan de prevención del fraude en pagos remotos fuera de 3-D Secure del OSMP/Banque de France, incluido su ámbito geográfico, mecanismo de velocity, calendario de retirada de exenciones, Recommendations No. 4 y No. 5 y procedimiento de derogaciones.
Se incorpora igualmente la actualización contenida en el Rapport annuel 2025 de l’OSMP, publicado el 9 de septiembre de 2026, especialmente respecto a las estadísticas MOTO, el despliegue de autenticación para Telephone Order, la exclusión de TO autenticado mediante 3-D Secure del límite de velocity y las perspectivas para 2027.
Para el contexto europeo se han utilizado el EBA-ECB Report on Payment Fraud 2025, el texto actualmente negociado del futuro Payment Services Regulation (PSR), documentación de EMVCo sobre Decoupled Authentication y las guías del PCI Security Standards Council sobre pagos telefónicos y VoIP.
Nota de precisión regulatoria: el plan del OSMP se articula mediante recomendaciones y mecanismos coordinados con emisores, adquirentes, schemes, proveedores técnicos y merchants. Este artículo no debe interpretarse como asesoramiento jurídico ni como afirmación de que exista actualmente una obligación europea general de aplicar SCA/3-D Secure a todo MOTO. ATO — Authenticated Telephone Order es una denominación propuesta por Pay by Call y no una categoría regulatoria oficial.